IoT设备身份体系怎么设计?SN、Device ID、产品模型与设备生命周期如何分层
标签: 物联网设备 2026-09-26
IoT项目刚开始只有几台测试设备时,设备身份看起来通常很简单。
给每块板分配一个编号,或者直接读取Wi-Fi、蓝牙模块的MAC地址,平台就能知道是哪一台设备。
在样机阶段,这样往往确实能够工作。
真正的问题通常出现在产品继续向后发展以后。
设备需要生产入库;用户需要扫码添加设备;主板维修后可能更换通信模块;设备会升级固件;企业客户可能把设备从一个账号转移到另一个账号;售后换机后还希望保留原设备档案。
这时候就会发现:
“设备是谁”其实不是一个字段能够解决的问题。
一套能够长期维护的IoT系统,通常需要把:
产品身份、物理设备身份、通信身份、认证身份、用户关系和版本状态
区分开来。
否则系统规模越大,设备管理越容易陷入混乱。
先看一个很典型的问题:SN、MAC和Device ID到底谁代表设备?
假设一台环境监测设备出厂时贴有:
SN: XY202609260001
设备中的Wi-Fi模块还有自己的MAC地址。
平台连接以后,又给它生成了一个:
Device ID: dev_a8f3...
那么这三个编号哪个才是设备的真正身份?
答案是:
它们解决的是不同问题。
SN更接近产品生产、售后和实物管理。
MAC属于某个网络接口。
Device ID则更适合成为平台系统内部长期使用的设备身份。
如果把三者强行当成同一件事,后续一旦更换网络模组、维修主板或者迁移系统,就很容易产生关联问题。
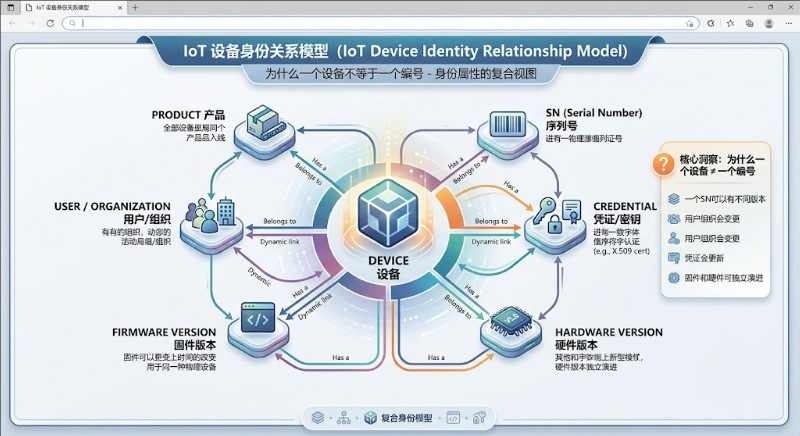
一套IoT设备通常同时存在几层身份
可以把设备身份拆成几个层次理解。
| 身份 | 主要作用 | 是否应该随维修轻易改变 |
|---|---|---|
| 产品型号 / Product ID | 表示“这是哪一类产品” | 否 |
| SN | 实物生产、售后、资产识别 | 通常不变 |
| Device ID | 平台内部唯一设备身份 | 通常应稳定 |
| MAC/IMEI等 | 网络或通信接口身份 | 可能变化 |
| Credential | 证明设备有权接入平台 | 可以轮换 |
| 用户/组织绑定关系 | 表示设备当前由谁管理 | 可以变化 |
| 固件版本 | 表示当前软件状态 | 会变化 |
这个表里最重要的一点是:
设备身份和设备属性不是同一回事。
固件版本会升级,用户会换,网络模块也可能更换,但平台仍然需要知道:
“它还是不是原来那台设备?”
因此,核心设备身份最好不要依赖一个容易变化的外围属性。
为什么MAC地址通常不适合作为长期唯一设备身份
MAC地址很方便。
很多芯片和网络模组本身就带有唯一MAC,不需要再设计额外编号。
所以样机阶段使用MAC作为设备ID很常见。
但它存在一个明显问题:
MAC属于网络接口,而不一定属于整个产品。
如果设备更换Wi-Fi模组,MAC就会变化。
有些设备同时还有:
Wi-Fi MAC、BLE地址、有线网卡MAC。
这时候哪个才代表整台产品?
如果以后产品从Wi-Fi方案改成4G或者以太网,身份规则还会继续变化。
因此MAC很适合用于:
通信识别、网络管理和辅助校验。
但对于需要长期售后和生命周期管理的产品,不建议把它作为唯一的业务身份基础。
SN和Device ID为什么最好分开
SN通常需要让人能够看到。
它可能印在铭牌、包装、二维码或PCB标签上。
它的使用场景包括:
生产记录、库存、售后、维修和人工查询。
因此SN通常需要考虑:
格式、长度、批次和人工可读性。
Device ID则不同。
它主要服务于系统内部。
平台、服务端、数据库和API使用它来建立设备之间的稳定关系。
它不一定需要让最终用户理解。
这也是为什么很多系统更适合采用:
SN
    ↓
映射
    ↓
Device ID
而不是把SN直接当数据库主键贯穿所有业务。
这种分离还有一个实际好处:
如果企业后续调整SN编码规则,平台内部设备关系不需要随之全部改变。
Product ID解决的是“这台设备属于什么产品”
如果平台只有一种设备,产品型号的概念很容易被忽略。
但一旦系统中出现:
温度采集终端、工业网关、控制器、手环、不同硬件版本,
平台就必须知道:
这台设备具有什么能力。
例如不同产品可能支持:
不同传感器;
不同控制指令;
不同固件;
不同数据字段;
不同OTA包。
所以系统通常需要把:
产品模型
和
具体设备实例
分开。
可以理解成:
产品模型
工业采集终端 A
   │
   ├── Device 001
   ├── Device 002
   └── Device 003
产品模型定义共同能力。
Device定义具体这一台设备。
如果把所有能力直接写到每台设备记录中,后续产品型号增加以后,平台会越来越难维护。
设备身份和设备认证不能混为一谈
知道Device ID,只能回答:
“你声称自己是哪台设备。”
但平台还需要回答:
“我为什么相信你真的就是这台设备?”
这就进入设备认证。
因此:
Device ID 是身份。
Credential 是证明身份的凭据。
凭据可能采用设备密钥、Token、证书或者其他认证方式。
具体方案需要根据设备能力和安全要求决定。
不建议出现一种设计:
只要知道 Device ID
↓
就可以直接连接平台
因为Device ID往往会出现在日志、接口甚至二维码中,本身并不应该被视为秘密。
身份凭据应该能被更新,而不是和设备永久锁死
设备长期运行几年以后,凭据可能存在泄露、更新或者安全策略变化的需求。
因此比较合理的身份体系应该允许:
身份稳定,凭据变化。
也就是说:
Device ID仍然是同一台设备;
但它用于证明自己的密钥可以更新。
如果把唯一身份和固定密码永远绑定在一起,后续想要进行安全轮换会非常困难。
对于大规模长期运行设备,这一点尤其重要。
用户“绑定设备”其实是在建立业务关系
用户扫码添加设备时,经常被理解为:
“给设备设置一个主人。”
从系统设计角度,更准确的理解是:
在用户或组织,与设备之间建立一条授权关系。
设备本身的身份并没有改变。
例如:
Device 001
   ↓
属于
   ↓
企业A
   ↓
管理员
   ├── 用户1
   └── 用户2
因此,“设备是谁”和“谁有权管理设备”最好分开存储。
这种分离才能支持:
设备共享;
企业成员权限;
管理员转移;
售后解绑;
资产迁移。
否则如果直接在设备表中保存一个固定 user_id,后期业务很容易遇到边界。
恢复出厂设置,到底应该清除什么?
这是设备身份体系里非常容易被忽视的一个问题。
用户执行“恢复出厂”时,到底意味着:
清除Wi-Fi?
清除本地参数?
清除用户绑定?
重新生成Device ID?
删除平台上的历史数据?
这几个动作不能默认理解成同一件事。
一般来说,设备的核心物理身份不应该因为一次普通恢复出厂就发生变化。
否则同一台设备恢复一次以后,平台就可能认为:
“这是一台全新的设备。”
结果造成:
历史数据断开;
售后记录丢失;
设备资产重复。
因此建议把:
设备核心身份
和
用户配置状态
明确分开。
维修换板是检验身份体系是否合理的一个好场景
假设一台设备已经在客户现场运行一年。
主板损坏,需要售后更换主板。
这时候会产生一个很实际的问题:
换了主板以后,它还是原来的那台设备吗?
从业务角度看,可能仍然是同一个资产。
因为:
外壳没换;
安装位置没换;
客户没换;
历史记录也希望继续保留。
但从电子硬件角度看:
MCU唯一ID、MAC地址甚至设备密钥都已经改变。
所以系统需要区分:
业务资产身份
和
当前硬件身份。
有些项目可以保持原SN并重新绑定新硬件。
有些项目则会建立:
旧设备 → 替换设备
的关联关系。
没有一种方法适用于所有产品,但这个问题最好在真正进入售后阶段以前就有规则。
固件版本为什么也属于设备身份体系的一部分
固件版本不是设备身份,但它是描述设备当前状态的重要属性。
例如平台发现:
某一批设备出现通信异常。
如果系统记录了:
型号、硬件版本、固件版本,
就可能快速判断:
问题是否集中在某个Firmware版本。
如果只有Device ID,没有版本信息,就需要逐台人工排查。
因此一个成熟的设备档案通常不仅是:
Device ID
而是:
Device ID
Product
SN
Hardware Version
Firmware Version
Credential State
Binding State
Lifecycle State
这样平台才真正拥有一份完整设备档案。
“在线、离线”不是设备生命周期状态
很多平台设备表里最显眼的字段是:
在线 / 离线。
但这个字段只表示:
当前通信状态。
它和设备生命周期不是一回事。
一台设备可能处于:
生产完成
↓
待激活
↓
已激活
↓
已绑定
↓
正常使用
↓
维修
↓
停用
↓
报废
即使设备目前离线,它可能仍然是一台正常使用中的资产。
而一台已经报废的设备,即使因为测试误操作再次连接平台,也不应该自动恢复成正常设备。
所以最好分别管理:
通信状态
和
生命周期状态。
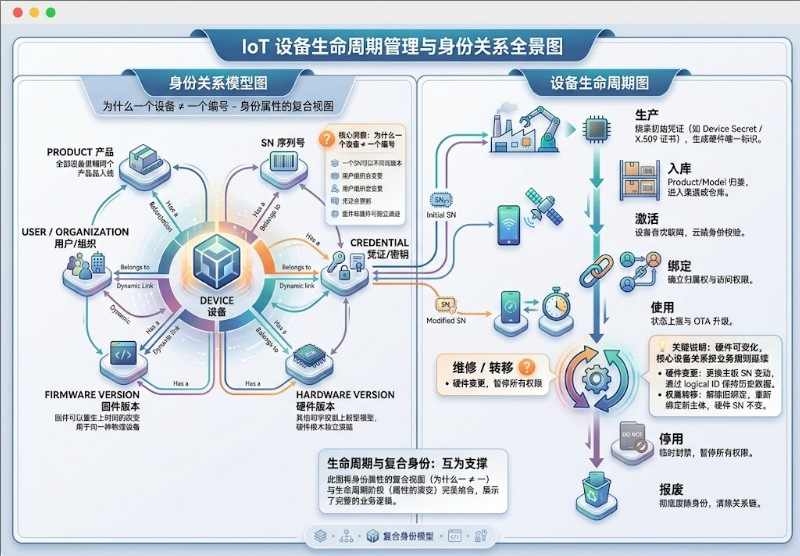
用一台设备的完整生命周期理解身份关系
这一篇不妨直接把全过程串起来。
生产阶段
设备完成生产后,建立:
SN;
产品型号;
硬件版本;
Device ID或相关身份记录。
此时设备还不一定属于任何最终用户。
出厂与激活
设备第一次接入平台。
平台确认:
产品是否合法;
身份凭据是否有效;
设备是否允许激活。
激活完成以后,设备正式进入系统运行状态。
用户绑定
用户扫码或输入SN。
系统建立:
用户/组织 ↔ Device ID
之间的授权关系。
设备核心身份没有变化。
正常使用
设备持续上报:
在线状态、数据、版本和故障信息。
平台围绕同一个Device ID积累长期历史。
售后维修
如果更换通信模组、主板或关键硬件,需要根据业务规则更新硬件属性、凭据或者建立替换关系。
设备转移
设备从用户A转给用户B。
改变的是:
所有权/管理权关系。
而不是重新创造一台设备。
报废
平台停止允许该设备继续正常业务接入,同时保留必要的历史和售后记录。
这才是“设备生命周期管理”的完整意义。
IoT平台的数据表也应该反映这种关系
不需要为了架构漂亮建立几十张表。
但至少不要把所有东西都塞进一张:
device
表中。
可以从逻辑上区分:
Product
产品模型
   ↓

Device
设备实例
   ↓

Credential
设备凭据

Device Binding
用户/组织关系

Device Version
硬件/固件状态

Device Lifecycle
设备生命周期
具体最终是几张数据库表,要看项目规模。
重要的是:
这些概念之间不要互相代替。
例如用户解绑,不应该删除设备本身。
凭据更新,也不应该改变Device ID。
什么时候简单身份方案就已经足够?
并不是所有IoT项目都需要建立完整生命周期系统。
如果设备只有:
几十台内部测试设备;
固定管理人员;
没有售后转移;
没有多租户;
生命周期很短,
那么:
Device ID + 简单Token + 基础设备表
可能已经足够。
过度设计同样会增加开发成本。
真正需要完善身份体系的情况通常是:
设备准备批量交付;
需要扫码绑定;
存在售后维修;
有多个用户或企业客户;
支持OTA;
预计运行多年。
也就是说:
身份体系复杂度应该跟设备生命周期复杂度匹配。
北京心玥科技如何参与IoT设备身份和设备管理系统开发?
北京心玥科技有限公司可根据IoT项目实际需求参与终端设备、嵌入式通信、服务端、Web后台、APP和设备管理等不同环节。
对于新项目,可以在终端和平台接口设计阶段提前明确:
设备唯一身份;
产品模型;
设备凭据;
用户绑定;
版本信息;
设备生命周期。
对于已有硬件设备、准备增加平台管理能力的项目,也可以先根据现有SN、MAC、协议和数据结构,判断哪些身份可以继续使用,哪些关系需要在平台层重新建立。
如果系统后续还涉及OTA、批量设备管理、远程控制和售后维护,设备身份体系通常需要与这些功能一起规划,而不应在每增加一个功能以后重新定义一次“设备是谁”。
具体采用哪种身份生成方式、认证机制以及设备数据模型,应根据项目规模、安全要求和现有系统确定。
一套稳定的IoT设备身份体系,最终需要让系统能够长期回答几个问题:
这是什么产品?
这是哪一台设备?
它现在使用什么硬件和软件?
谁有权管理它?
它目前处于生命周期的哪个阶段?
当这些问题都有稳定答案以后,设备接入、绑定、OTA、售后和长期运维才有共同的基础。
常见问题 FAQ
IoT设备可以直接使用MAC地址作为Device ID吗?
小规模或内部项目可以使用,但如果存在模块更换、多网络接口、长期售后等情况,更建议建立独立稳定的设备身份。
SN和Device ID可以设置成一样吗?
技术上可以,但两者职责不同。SN偏生产和人工识别,Device ID偏系统内部身份。项目生命周期较长时,分离通常更灵活。
用户解绑设备以后,Device ID需要重新生成吗?
通常不需要。解绑改变的是用户与设备之间的业务关系,不应自动改变设备自身身份。
恢复出厂设置应该删除设备身份吗?
通常不建议删除核心设备身份。恢复出厂更适合清除网络配置、业务参数等可恢复信息,具体边界需要根据产品定义确定。
更换主板以后还能保留原来的设备记录吗?
可以,但需要提前定义维修换板规则。可以重新关联新硬件身份,也可以建立设备替换关系,具体取决于设备作为产品资产如何管理。