中小企业常同时使用网站、办公账号、业务系统、云服务及移动终端。网络安全要降低账户、系统和数据受攻击的风险;数据隐私则要关注个人信息收集、使用、存储、共享和删除的合法性与透明度。二者相关,但不能完全互相替代。
先知道哪些系统和数据需要保护
列出业务应用、管理员账号、供应商访问、数据库、备份以及涉及个人信息或商业秘密的数据流。没有资产与权限清单,漏洞修复和事故响应容易遗漏关键入口。
把身份与访问控制作为基础
重要后台与远程管理入口优先采用多因素认证;服务账号实施最小权限,离职或角色变化时及时撤销访问;敏感操作设置审计记录。多因素认证能够降低密码泄露风险,但不能消除会话劫持与钓鱼等所有攻击。
做好补丁、配置与网络隔离
及时管理操作系统、框架、插件和第三方服务的安全更新,对互联网暴露面进行清点。必要时将管理后台、生产数据库、测试系统及设备管理网络隔离;不要仅依靠“隐藏地址”或更换端口代替访问控制。
数据安全与隐私合规分别处理
敏感数据传输应采用适当的TLS配置,静态数据按风险采用加密与密钥管理;加密不是访问控制、日志脱敏和备份管理的替代品。收集个人信息应坚持目的明确、必要最小,并根据实际适用地区法律评估告知、留存、共享和删除要求。GDPR、CCPA等并非对所有中国企业自动适用,具体以业务地域和法律关系为准。
为勒索软件和误操作准备恢复能力
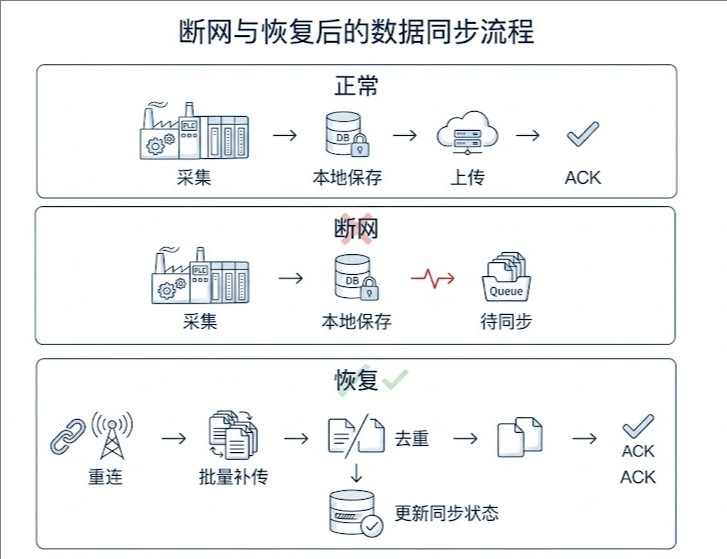
备份应有明确频率、隔离策略和恢复演练,确认恢复点与恢复时间符合业务要求。仅检查备份任务显示“成功”,不足以证明关键数据可用。对员工开展钓鱼识别和异常上报培训,同时建立事件联系人、取证保全及停机处置流程。
如何开始
优先从高权限账号、对外系统、客户数据和关键备份四方面形成可执行检查表。网络安全治理是持续过程,不应以某次安全检测或单一认证直接保证“永不泄露”。