面对“AI将颠覆一切”或“不采用就会落后”的宣传,企业更需要明确任务、成本与风险。把AI当作需要工程验证和持续管理的技术,有助于将讨论从模型热度转向业务价值。
理性采用、试点验证与必要人工监督,可以帮助企业检验AI是否适合具体任务。常规技术管理经验可作为起点,但不足以覆盖生成式AI的全部风险。
为什么说AI只是一种"正常技术"?
Arvind Narayanan与Sayash Kapoor在2025年4月15日发表《AI as Normal Technology》,提出一种理解技术发展、采用与治理的框架。这里的“正常”不等于影响微小,也不表示未来必然可预测;以下讨论区分作者观点与本文工程建议。
作者以既有通用技术的扩散经验讨论AI采用可能受到组织、制度和行业约束。这是分析框架和预测,不是证明每一类AI都将遵循同样时间表的定律。
这个认知框架,恰恰是当下很多软件公司 需要的。它能帮我们拨开炒作的迷雾,用经过历史验证的方法论来规划AI在企业中的落地路径。
别盯着"开发",多关注"部署"
模型基准与受控安全测试提供能力和风险信号,业务落地还受到数据、系统集成、用户行为与治理条件影响。两类证据回答不同问题,需要结合判断。
部署中的业务表现是价值判断的重要证据,但不是唯一证据。离线评测、红队检查和受控试点可在扩大使用前发现风险;既不应把基准成绩直接等同商业效果,也不应忽视部署前的风险信号。
很多AI厂商在宣传自己的产品时,会列出一堆理论上能实现的效果,但这些效果在真实的企业环境中往往会大打折扣。我们不能只看厂商的PPT就盲目买单。
例如Anthropic于2026年4月7日发布关于Claude Mythos Preview网络安全能力的技术文章,介绍其评估与漏洞研究。该模型是通用语言模型,不能仅称为网络安全专用模型;官方披露也不只是抽象危险推演。企业应区分厂商评估、可验证发现和自身部署风险:这些资料值得参考,但不能直接当成本企业收益或安全性的证明。
策略比速度更重要,做聪明的"快速追随者"
制定切实可行的AI策略,首先要做的就是抛开那些被过度放大的宣传,客观看待AI当前的实际能力。更重要的是,要思考如何把AI和企业现有的基础设施、业务流程以及人力资源有机结合起来。仅仅因为别人都在做AI,就盲目跟风上马项目,这通常不是战略性的行为。
是否早期采用取决于试错成本、学习价值、退出条件和竞争环境。“快速追随”可以是一种策略,但不是普遍优于先行的规律。没有核对具体版本与页码时,不使用书页引文为该选择背书。
在扩大投入前,明确业务基线、集成计划、责任人和停止条件。参考他人经验能减少部分盲点,但不能保证成功,也不意味着所有企业都应等待。
用成熟的IT方法论管理AI风险
Narayanan和Kapoor也承认,我们无法准确预测AI对业务的具体影响。因此,试图提前消除所有可能的风险,本身就是一件徒劳的事情。更务实的做法是,建立一套快速响应机制,当出现预警信号时能够及时调整。
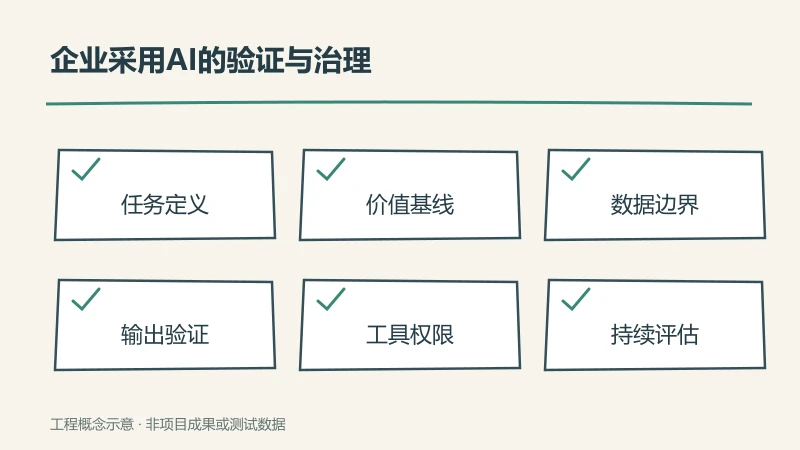
任务定义、访问权限、监控和数据保护是治理起点。问题也可能来自模型输出、检索内容、提示注入或工具执行,因此不能把未提供统计的经验概括成“绝大多数AI故障”的原因。
在沿用身份权限、监控、备份与数据保护措施的基础上,补充AI特定检查:验证输出事实与适用性,控制敏感数据输入,防范提示注入和不可信检索内容,将工具权限限制到任务所需范围,对高影响操作设置人工确认。固定模型、提示和评估样本,记录失败、成本及版本变更,持续复测并保留关闭或回退路径。
追求"AI增强",而非"完全自动化"
不同任务可采用不同自动化程度。涉及高影响决策、资金、权限或外部操作时,应明确责任人与人工干预点;低风险重复任务可以在可观测、可撤销和权限受控的条件下逐步自动化。
“AI增强”可作为采用路径:让AI辅助整理、生成或建议,由人员验证关键输出并承担业务责任。是否允许自动执行,应通过任务风险与证据决定,不能用单一路线概括所有获得价值的企业。
写在 后
把AI从神坛上拉下来,将它视为一种普通的、可管理的技术,而不是一种超出人类控制的超级力量,才能让软件公司们保持清醒的头脑,做出 符合企业利益的战略决策。
将AI与既有系统整合、保持必要监督并持续验证,有助于作出更审慎的采用决定。收益与残余风险应在具体任务中测量,不作最小风险、最大回报或项目成功保证。
参考:Narayanan与Kapoor:AI as Normal Technology(2025-04-15);Anthropic:Mythos Preview网络安全能力评估(2026-04-07);NIST AI 600-1生成式AI风险管理概况。NIST文档用于风险识别与管理参考,不等于项目已合规、获认证或满足全部法律义务。